|
Extra beveiliging en nieuwe tarieven voor hosting en resellers
Geplaatst door Michel [Support] aan 30-10-2026 12:26 |
|
|
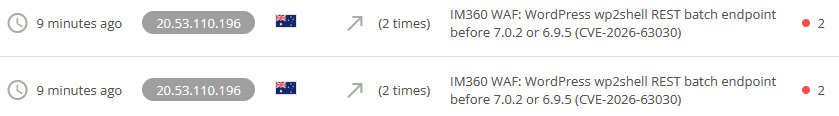
De digitale beveiligingsrisico's nemen in hoog tempo toe! Extra beveiliging op onze hosting servers en reseller omgevingenOm onze klanten ook in de toekomst zo goed mogelijk te beschermen, breiden wij de beveiliging op al onze shared hosting- en resellerhostingservers (Plesk en DirectAdmin) verder uit. Op een aantal servers maakten wij al gebruik van Imunify360 of ons eigen ServerShield AI. Deze aanvullende beveiligingsoplossingen worden nu op al onze hostingomgevingen toegepast. Hiermee beschikken onze servers over extra bescherming, waaronder geavanceerde aanvaldetectie, malwarecontrole, aanvullende beveiligings- en opschoonfuncties en een Web Application Firewall (WAF) waarvan de beveiligingsregels meerdere keren per dag kunnen worden bijgewerkt. Hierdoor kunnen veel nieuwe aanvalsmethoden en pogingen tot misbruik van bekende kwetsbaarheden sneller worden herkend en tegengehouden, ook wanneer een officiële softwarepatch nog niet beschikbaar is. Volledige veiligheid kan niemand garanderen, maar deze extra beveiligingslagen verkleinen de risico's aanzienlijk. Beperkte prijsverhoging hosting- en resellerpakkettenDeze uitbreiding brengt helaas ook aanzienlijke extra licentie-, beheer- en onderhoudskosten met zich mee. Daarom zijn wij genoodzaakt de tarieven van onze shared hosting- en resellerhostingpakketten, voor zowel Plesk als DirectAdmin, met enkele euro's te verhogen. Wij begrijpen dat een prijsverhoging nooit prettig is. Toch vinden wij het onverantwoord om in het huidige dreigingsklimaat op beveiliging te besparen. Deze aanpassing is noodzakelijk om de extra beveiligingskosten op te vangen en onze hostingomgevingen ook in 2027 zo veilig en betrouwbaar mogelijk te houden. Klanten met een eigen server (VPS/DPS)Voor klanten met een eigen Plesk-, DirectAdmin- of LAMP-server geldt een andere verantwoordelijkheid. Bij Plesk- en DirectAdmin-servers verzorgen wij, binnen onze dienstverlening, de noodzakelijke kritieke updates wanneer deze vanuit de betreffende leveranciers beschikbaar worden gesteld. Reguliere updates, aanvullende beveiligingssoftware en het verdere onderhoud en de beveiliging van de serveromgeving blijven de verantwoordelijkheid van de serverbeheerder, alsook periodiek onderhoud aan PHP applicaties alsook CMS (denk aan Wordpress, Drupal, Joomla e.d.). LAMP-servers vallen buiten ons reguliere serverbeheer. Wij adviseren eigenaren van Plesk- en DirectAdmin-servers nadrukkelijk om aanvullende bescherming te overwegen. Hiervoor bieden wij onder andere Imunify360 en ServerShield AI aan. Eén van beide oplossingen biedt al een belangrijke extra beveiligingslaag bovenop de standaardbescherming. Wilt u weten welke mogelijkheden er zijn voor uw server? Maak dan een support ticket aan met vermelding van uw servernaam (hostname) en of u Plesk of DirectAdmin gebruikt. Dan zullen wij kijken welke optie het beste bij u, uw klanten en uw server past. Extra beveiliging is noodzakelijk voor iedereenNiet alle hostingklanten kunnen of willen direct overstappen op nieuwere PHP-versies. Daarnaast worden regelmatig nieuwe kwetsbaarheden ontdekt in Wordpress, andere CMS systemen en bijbehorende software. Hierdoor blijven beveiligingsrisico's bestaan, zelfs wanneer systemen regelmatig worden bijgewerkt. Een actueel voorbeeld is WP2Shell (CVE-2026-63030), een kritieke kwetsbaarheid in bepaalde Wordpress versies. De onderstaande schermafbeelding, gemaakt op 30 oktober 2026, laat zien dat onze Imunify360 beveiliging nog altijd verdachte verzoeken detecteert die gericht zijn op deze kwetsbaarheid. Dit onderstreept waarom een extra beveiligingslaag, die aanvallen vroegtijdig kan herkennen en blokkeren, tegenwoordig zo belangrijk is. Voorkomen is beter als genezen, dat gedlt hier ook. De aangekondigde prijsverhoging van enkele Euro's geldt daarom voor alle shared hosting- en resellerhostingpakketten, zowel Plesk als DirectAdmin. Ook klanten die hun PHP versies, Wordpress en overige software keurig up-to-date houden, dragen hieraan bij. Dit doen wij bewust: onze klanten delen immers dezelfde hostinginfrastructuur. Aanvullende bescherming komt daarmee iedereen ten goede, inclusief de klanten van onze resellers. De extra kosten worden zo over alle hostingpakketten verdeeld, waardoor de prijsverhoging per pakket beperkt kan blijven. Extra investeren in beveiliging is eind 2026 en richting 2027 geen overbodige luxe, maar een absolute noodzaak. Samen zorgen wij voor een beter beveiligde, betrouwbaardere hostingomgeving, voor u, uw klanten én onze infrastructuur.
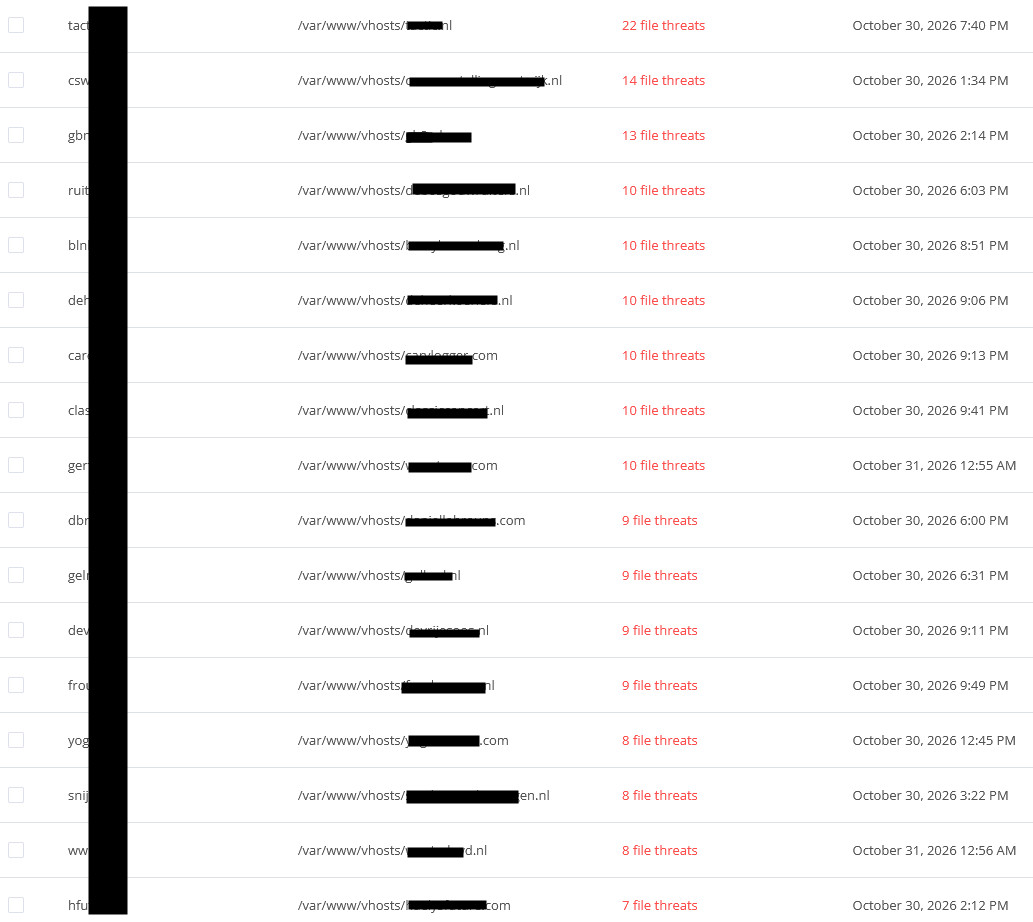
Een praktijkvoorbeeld van een aanvalspoging op een mogelijk kwetsbare Wordpress website, bijvoorbeeld doordat deze niet tijdig is bijgewerkt of onderhouden. Praktijkvoorbeeld: is regelmatig updaten voldoende?Onderstaande screenshot is afkomstig van een Plesk server van een klant, waarop wij gisteren Imunify360 hebben geïnstalleerd. Deze klant gaf altijd aan zijn server, Wordpress websites en plugins goed te onderhouden en alles netjes up-to-date te houden. Aanvullende beveiliging zoals Imunify360 werd daarom aanvankelijk als overbodig beschouwd. Uiteindelijk ging de klant tóch akkoord met de installatie... Het resultaat spreekt voor zich: binnen één dag rapporteert Imunify360 op deze server al 176 bestandsdreigingen, verspreid over 17 hostingaccounts. En dit is slechts het zichtbare gedeelte van de resultaten! Dit laat duidelijk zien dat regelmatig updaten alleen niet voldoende is. Schadelijke of verdachte bestanden kunnen al aanwezig zijn zonder dat de serverbeheerder dit weet. Imunify360 en ons eigen ServerShield AI bieden daarom belangrijke aanvullende bescherming, waaronder detectie van verdachte activiteiten, aanvullende beveiligingsmaatregelen en bescherming tegen bekende aanvalsmethoden via regelmatig bijgewerkte WAF-regels. Een bijgewerkte server is niet automatisch een schone of volledig beveiligde server. Extra beveiliging is tegenwoordig geen overbodige luxe meer, maar een verstandige investering in de veiligheid van uw websites, uw klanten én de volledige serveromgeving.
Ter bescherming van de privacy en vertrouwelijkheid van onze klanten zijn domeinnamen, gebruikersgegevens en serverpaden op deze schermafbeelding geanonimiseerd. De getoonde beveiligingsmeldingen zijn authentiek en ongewijzigd. | |